24. jährlicher e-Crime & Cybersecurity Kongress Deutschland

Die Lücke zwischen Cybersicherheit und Risikomanagement in der realen Welt schließen

22. Januar 2026 • Crowne Plaza Hotel, Frankfurt

Da Angreifer weiterhin staatliche Einrichtungen, kritische Infrastrukturen und damit verbundene Organisationen stören, benötigen CISOs und ihre Führungskräfte ein neues Paradigma.


Was können Sie tun, wenn Sie Ransomware nicht stoppen können?

Wenn Sie heute eine große oder kleine Organisation leiten, können Sie Ihre Cybersicherheit am besten testen, indem Sie einfach fragen: „Sind wir zu 100 % sicher vor einem Ransomware-Angriff, der das Unternehmen lahmlegen könnte?“ Die Antwort wird in fast allen Fällen „Nein“ lauten, und genau hier sollten alle ernsthaften Gespräche über Cybersicherheit ansetzen.

In dieser Diskussion ist Ransomware lediglich ein Platzhalter für jede Art von Angriff, der kritische Geschäftsprozesse so weit lahmlegen kann, dass das Unternehmen erheblich beeinträchtigt wird. Um diese Frage zu beantworten, muss das Unternehmen weit mehr tun, als die Aufgabe dem CISO zu übertragen und sich auf eine Sicherheitsarchitektur zu verlassen, die sich auf bestimmte Bedrohungen konzentriert, ohne das Unternehmensrisiko zu berücksichtigen.

Die Priorisierung von Risiken erfordert ein umfassendes Verständnis des minimal funktionsfähigen Geschäfts, der Prozesse und Vermögenswerte (End-to-End), die dieses Geschäft zum Laufen benötigt, sowie eine Analyse der betroffenen IT-Systeme und Schwachstellen.

Dies erfordert eine aktive Zusammenarbeit zwischen dem Unternehmen, dem CRO, den IT- und operativen Risikomitarbeitern, dem Business-Continuity-Team, dem Cybersicherheitsteam und der Geschäftsleitung, um ein realistisches Bild davon zu erstellen, was das Unternehmen wirklich ausmacht – in Bezug auf die Geschäfte, Mitarbeiter und Prozesse, die nicht verloren gehen dürfen.

Aller Wahrscheinlichkeit nach wurde diese Analyse noch nie zuvor durchgeführt, und angesichts des Tempos des technischen Wandels wird es wahrscheinlich auch nie gelingen, die technologischen Aspekte zu ergründen. Kennt irgendjemand jedes einzelne Element eines bestimmten Geschäftsprozesses? Wenn nicht, dann wird kein Sicherheitsteam in der Lage sein, ihn zu sichern. Und niemand im Unternehmen oder anderswo wird seine operativen Risiken angemessen im Griff haben.

Das ist die echte Transparenz, die Unternehmen brauchen – Transparenz über die Geschäftsprozesse hinweg bis hin zu den kleinsten Abhängigkeiten (die nicht alle technischer Natur sind). Nur wenn das minimal funktionsfähige Geschäft auf dieser Ebene abgebildet ist, können Cyber-Teams eine risikobasierte Sicherheitsstrategie als Teil einer umfassenderen Strategie für operative Risiken entwickeln.

An diesem Punkt geht es bei der Sicherheit nicht mehr um die generelle Sicherung des Netzwerks, der Anwendungen oder der Cloud. es geht nicht um EDR oder IDAM oder Zero Trust an sich. Es geht darum, zu fragen, wie man den Kern des Unternehmens am besten schützen kann. Wenn der Versuch, alles zu sichern, nicht funktioniert, dann kann dieser Kern selbst nicht gesichert werden.

Geben Sie das zu, und dann haben Sie nur zwei Möglichkeiten: Sie investieren weitaus mehr Ressourcen in echte Resilienz oder Sie ziehen – was umstrittener und problematischer ist – diese kritischen Prozesse aus der normalen IT-Infrastruktur heraus, die nicht gesichert werden kann.

Verteidigungsunternehmen gehen mit Sicherheit anders um als normale Firmen: Sie meiden die Cloud, sie nutzen Airgaps, sie interagieren nicht mit Dritten auf die gleiche Weise wie die meisten Organisationen. Seit Jahren sagen wir, dass der alte Perimeter tot ist. Vielleicht ist es an der Zeit, ihn innerhalb von Organisationen neu zu schaffen, um den Kern zu schützen. Und wenn nicht, dann ist Resilienz und nicht Sicherheit die Antwort. Ein Unternehmen mit perfekter Resilienz braucht keine Sicherheit – es wird sie dennoch wollen, um die Kosten für ständige Reaktionen zu vermeiden, aber wenn das eigentliche Ziel des operativen Risikos darin besteht, den Geschäftsbetrieb aufrechtzuerhalten, anstatt bestimmte CVE oder andere Risiken zu mindern, muss sich dann nicht auch die Sicherheit ändern?

Gibt es also jemanden, der dies wirklich tut, abgesehen von denen, die durch Vorschriften dazu gezwungen sind? Wenn nicht, sind sie sich dann des Risikos bewusst, das sie eingehen? Wie denken sie über Cybersicherheitsrisiken und wie priorisieren sie Ressourcen, um diese zu mindern? Verstehen CISOs die grundlegende Veränderung, die Resilienz mit sich bringt?
 

Der e-Crime & Cybersecurity Kongress Deutschland befasst sich damit, wie Sicherheitsteams und Unternehmen ihr Sicherheitsmodell ändern müssen, um Resilienz und echtes Risikomanagement in den Vordergrund zu stellen.
Nehmen Sie an unseren Fallstudien aus der Praxis und ausführlichen technischen Vorträgen der erfahrensten Teams auf dem Markt teil.


Wer nimmt teil

Jobtitel

Information Security
Information Technology Security Engineer
IT Security Officer
Head of Development
Rechtsanwalt, Partner
Seniorreferent Datenschutz
Senior IT Architect, Enterprise Architecture
Information Technology Security Engineer
Risikomanagement Information Risk
Cyber- und IT-Sicherheit, Verwaltungsdigitalisierung
IT Security Engineer
Manager, Information Security
Head of IT Risk
Senior IT Auditor
IT Business Continuity Manager
CISO
Manager IT Compliance
Director, Information Security Leader DACH
Lead IT Security Manager
CISO
Director Cyber Security
Head of Financial Crime
Manager IT
Information Security Expert
Risk & Compliance Manager (EMEA)
Chief Information Security Officer
Penetration tester / Red Teamer
Chief Cyber Risk Officer
DevOps Engineer
Informationssicherheitsbeauftragter (CISO)
IT Site Manager
ISO
Senior Intelligence Consultant in der Division Cyber- und Informationsraum
Security Engineer
Senior Architect
Head of Information & Data Governance
Sr.Cloud Network Security Engineer
Senior Analyst Information Security
Cyber Security Manager
Threat & Intel Specialist
Business Intelligence Engineer
Senior Manager Energy & Infrastructure Policy
Mitglied der Geschäftsleitung
Senior Information Security Analyst
Regional Chief Security Officer
IT Security Experte
IT Sicherheitsbeauftragter
Global CISO
Head of Compliance
Risk Manager (including IT-Bereich)
Security Analyst
Senior IT Security Manager
Information Security Officer
IT Security Analyst - Security Specialist
Chief Information Security Officer
IT Security Analyst
Senior Manager Operations Security - Information Security
IT-Security Specialist
Internal Audit IT & Information Security
CISO
Sr. Director Information Security
Gründerin & Unabhängige Advisor
Senior Cyber Security Specialist
Head of Information Risk Management
CISO
Specialist Threat Intelligence
Information Security Officer
Product Owner SIEM
Data & IT Compliance Officer
Senior Systems Engineer
Information Security Specialist
Senior Associate Manager
Enterprise Cybersecurity Architect
MDM Process Manager
Group CISO
Information Security Professional
VP Head of Information Security Management
Business Information Security Officer
Regional Information Security Officer - EMEA
Senior Manager Security Governance

Firmen

Deutsche Börse
Deutsche Börse
Banco do Brasil SA
REA Card
Kristof + Becker
Deutsche Bahn Aktiengesellschaft
Vodafone
Daiichi Sankyo
Bethmann Bank AG
Hessisches Ministerium des Innern und für Sport
ING-DiBa
BCD Travel
Commerzbank
KfW Bankengruppe
Miles & More GmbH
Douglas Holding
Commerz Real
Procter & Gamble
VTB Bank (Europe) SE
ARLANXEO
Börse Stuttgart
SEB - Skandinaviska Enskilda Banken
Deutsche Börse
Deutsche Bank Group
BCD Travel
Chintai
Airbus Defence and Space
Riskpoint Group
Deutsche Telekom
Nomura Bank
Paccar
SECB Swiss Euro Clearing Bank GmbH
ESG Elektroniksystem- und Logistik-GmbH
ING
Clark
Hyundai
3M
Fidelity International
Union Investment
Commerzbank
Baloise Group
Energie Baden-Württemberg AG
Bank11 für Privatkunden und Handel GmbH
Fidelity International
MasterCard
Börse Stuttgart
Bundesrepublik Deutschland Finanzagentur GmbH
Brenntag GmbH
Flaschenpost SE
Banco do Brasil SA
Commerzbank
CMS
Fidelity Investments
Morgan Stanley
Commerzbank
SCHUFA Holding AG
Deutsche Börse
BCD Travel
B&B Hotels
Helaba (Landesbank Hessen Thuringen)
E3 WORLD
BCD Travel
E-Mobility Sharing Economy Services
Wayfair
ING
Eurex Frankfurt AG
COLT Technology Services
Citigroup
Commerzbank
Standard Chartered Bank
Emma – The Sleep Company
Stellantis
Deutsche Börse
E.ON
Boehringer Ingelheim GmbH
Klöckner & Co SE
Tipico
E.ON
Deutsche Bank Group
Evonik
GLS Germany GmbH & Co. OHG

Industrien

Banking
Banking
Banking
Hardware
Legal
Transportation/Shipping
Telecommunications
Pharmaceuticals
Banking
Regional Government
Banking
Travel/Leisure/Hospitality
Banking
Banking
Travel/Leisure/Hospitality
Retail
Banking
Manufacturer
Banking
Commercial Chemicals
Banking
Banking
Banking
Banking
Travel/Leisure/Hospitality
Consultancy
Manufacturer
Insurance
Telecommunications
Banking
Industrial Engineering
Banking
Electronic/Electrical Equipment
Banking
Insurance
Automobiles/Parts
Manufacturer
Banking
Banking
Banking
Insurance
Oil/Gas
Banking
Banking
Banking
Banking
Banking
Pharmaceuticals
Food/Beverage/Tobacco
Banking
Banking
Legal
Banking
Banking
Banking
Banking
Banking
Travel/Leisure/Hospitality
Banking
Consultancy
Travel/Leisure/Hospitality
Other Industry
Hardware
Banking
Banking
Telecommunications
Banking
Banking
Banking
Household/Personal Products
Automobiles/Parts
Banking
Electricity
Pharmaceuticals
Manufacturer
Casinos/Gaming
Electricity
Banking
Commercial Chemicals
Transportation/Shipping


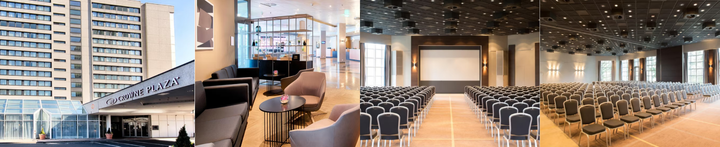
Veranstaltungsort

Crowne Plaza Frankfurt Congress Hotel

Crowne Plaza Frankfurt

Location:

Crowne Plaza Frankfurt Congress Hotel

Lyoner Str. 44 -48

60528 Frankfurt am Main

Germany


Directions:

Please click here


Telephone:

+496966330